Per uno screening rapido
della tua rete intranet!

La soluzione di cybersecurity QNAP ADRA NDR può essere implementata sui nuovi switch intelligenti QGD-1600P/QGD-1602P. Questi dispositivi permettono un efficace screening delle reti intranet aziendali, integrandosi facilmente nell’infrastruttura esistente senza costi aggiuntivi e facilitando la gestione e l’isolamento delle attività sospette..

Nuove difese contro nuovi attacchi

QNAP opera da tempo nel settore storage e backup, quindi è noto come questi dispositivi siano utilizzati per salvare dati ed informazioni importanti.
Sfortunatamente ciò espone i NAS QNAP, come agli altri server e servizi nella rete locale, a tentativi di intrusione con lo scopo di ottenere un accesso non autorizzato alle informazioni sensibili.
Con l’aumento del numero di casi di ransomware mirati che crittografano i dati personali e aziendali, è tempo di rivalutare a fondo le misure di sicurezza delle informazioni esistenti.
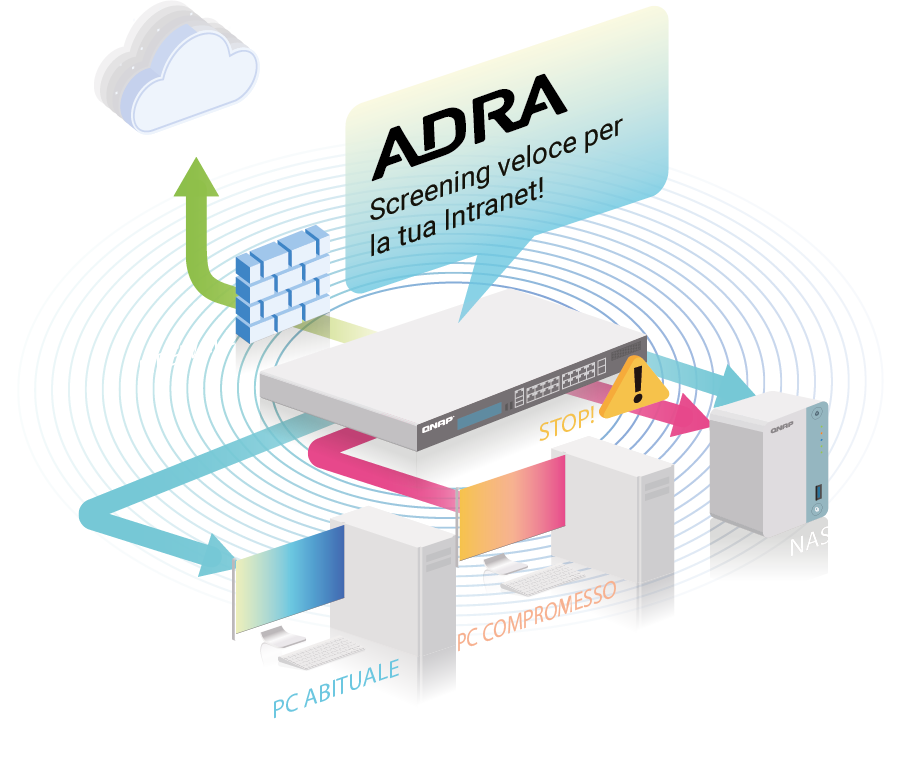
Il design di ADRA NDR ore le seguenti funzioni:

1

Rilevamento minacce
adattivo

Rileva le minacce sulla rete intranet fin dalle fasi iniziali con una gestione
immediata delle attività sospette.

2

Analisi delle minacce
in tempo reale

Monitora i movimenti laterali e analizza le minacce per garantire il rilevamento istantaneo di attività sospette.

3

Risposta con
isolamento

I dispositivi edge compromessi
vengono isolati mettendo in
quarantena gli elementi di rischio,
senza inuire su altri dispositivi edge
a livello della intranet.

Controllo in tempo reale

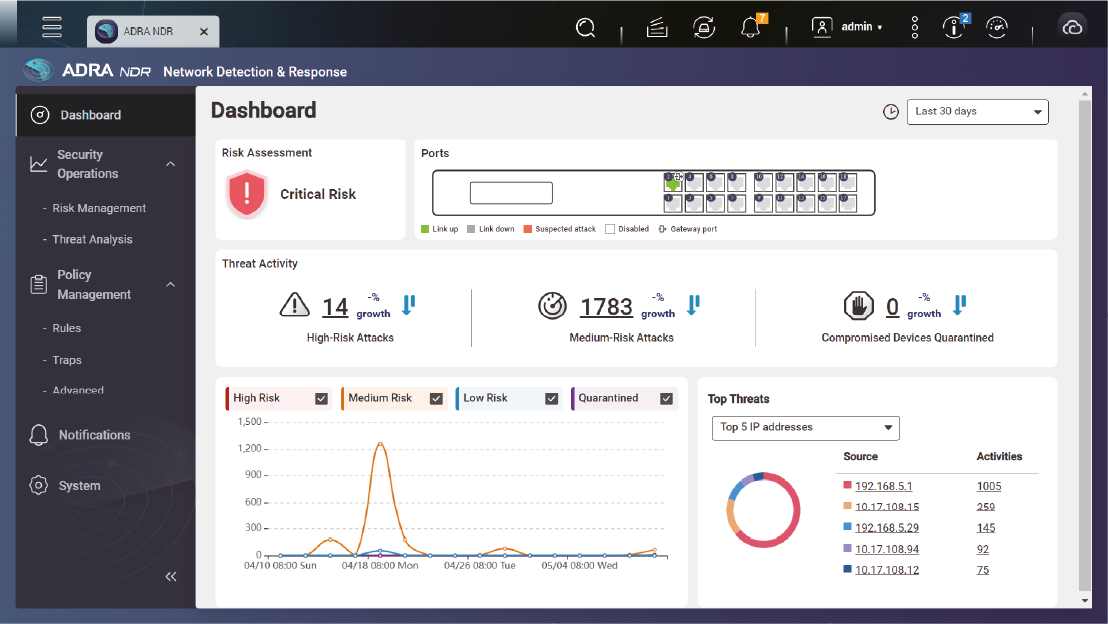
Ottieni un monitoraggio in tempo reale dei rischi e delle minacce attraverso una dashboard chiara e concisa.

Threat Trap una potente misura contro le minacce

Rispetto ai metodi tradizionali che
richiedono un dispositivo fisico come un honeypot, ADRA NDR è in grado di attivare direttamente la funzione
Threat Trap, che simula diversi servizi
comuni per indurre l’attacco del malware, velocizzando così i tempi di rilevamento di eventuali intrusioni.
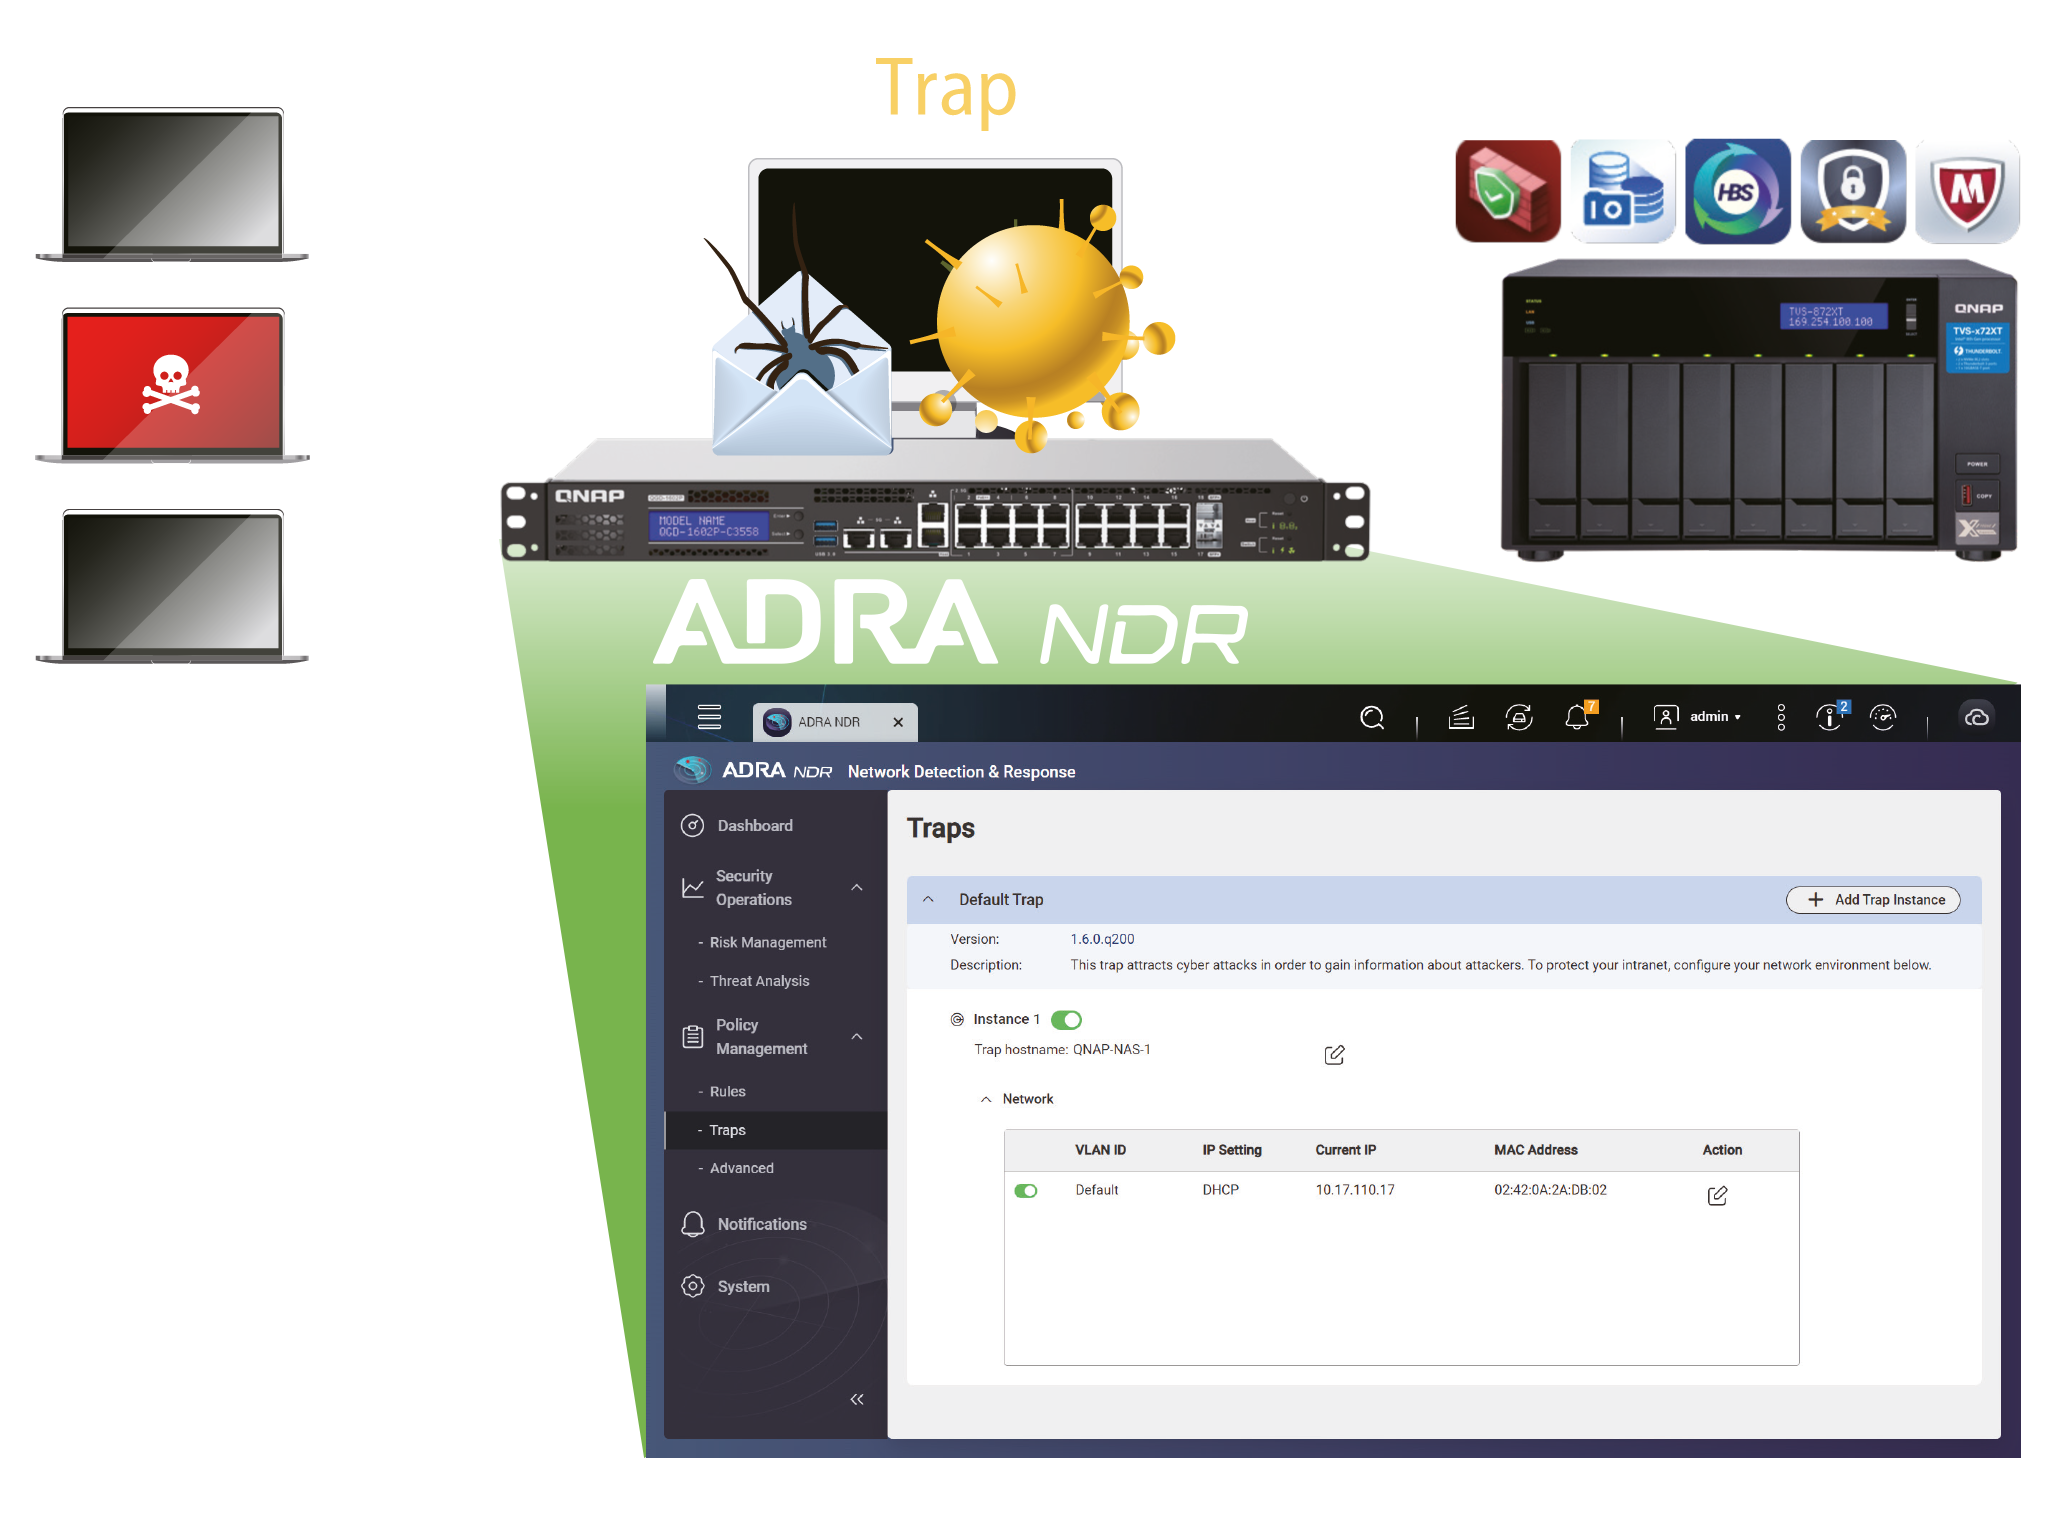
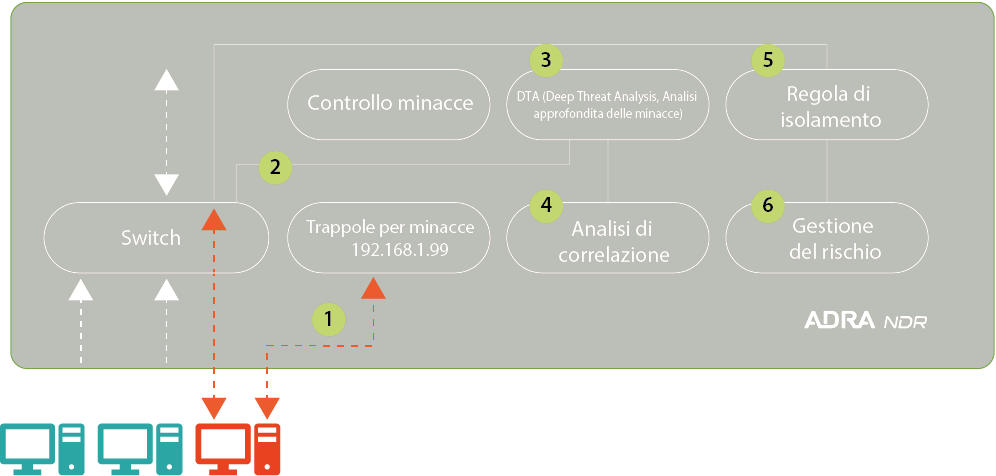
Threat Trap una potente misura contro le minacce

Rispetto ai metodi tradizionali che
richiedono un dispositivo fisico come un honeypot, ADRA NDR è in grado di attivare direttamente la funzione
Threat Trap, che simula diversi servizi
comuni per indurre l’attacco del malware, velocizzando così i tempi di rilevamento di eventuali intrusioni.

Il primo passo per conoscere la nuova tecnologia ADRA NDR è attraverso un’esperienza conoscitiva diretta ed in prima persona.

Scopri con lo Specialist QNAP:

il funzionamento, l’efficacia ed i campi di applicazione di ADRA NDR, pianifica ora la tua DEMO, compila il FORM.

Caro utente, i dati personali da te forniti tramite la compilazione di questo form saranno comunicati alle altre società italiane del Gruppo Esprinet al fine di ricontattarti in merito all’interesse dimostrato.
I dati raccolti saranno conservati per un periodo di 6 mesi al termine del quale saranno cancellati, fatta salva la possibilità di chiedere la cancellazione dei tuoi dati prima di tale termine.
Tali dati personali non saranno trasferiti al di fuori dallo Spazio Economico Europeo.
In qualità di interessato hai il diritto di ottenere da Esprinet S.p.A. (titolare del trattamento), ai sensi del Regolamento UE 2016/679, l’accesso ai tuoi dati personali, la rettifica, la cancellazione degli stessi e la limitazione del trattamento.
Hai altresì il diritto di proporre reclamo alla Autorità Garante per la Protezione dei Dati Personali.
Esprinet S.p.A. e il Data Protection Officer sono sempre raggiungibili, per chiarimenti, agli indirizzi di posta elettronica [email protected] e [email protected] .

Per ulteriori informazioni riguardo al trattamento dati personali effettuato da Esprinet ti invitiamo a consultare la Privacy Policy. 

reCAPTCHA is required.